

VRF (Virtual Routing and Forwarding)
VRF (Virtual Routing and Forwarding) — технология, которая позволяет одному маршрутизатору одновременно вести несколько независимых таблиц маршрутизации и пересылки. Каждая таблица обслуживает свой набор интерфейсов и изолирована от остальных.
Как устроен экземпляр VRF
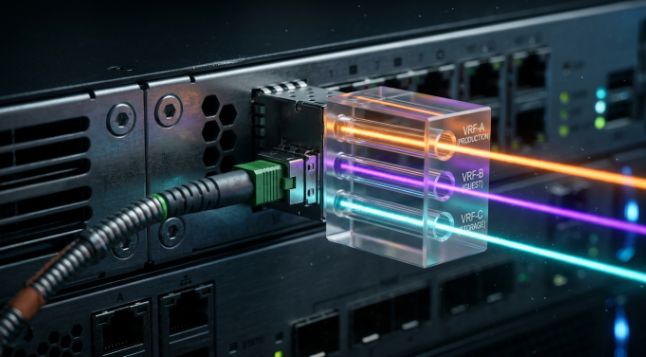
Экземпляр VRF включает таблицу маршрутизации (RIB), таблицу пересылки (FIB), привязанные к нему интерфейсы и процессы протоколов маршрутизации. Интерфейс, физический или логический, принадлежит только одному VRF. Пакет, пришедший через такой интерфейс, обрабатывается исключительно по таблице своего экземпляра. Поэтому в разных VRF возможны одинаковые IP-адреса и подсети — конфликтов не возникает. Интерфейсы, не назначенные ни одному экземпляру, работают в глобальной таблице маршрутизации устройства.
VRF в MPLS L3VPN и VRF-Lite
В сетях операторов VRF — основа услуги L3VPN. На граничном маршрутизаторе PE каждому клиенту выделяется экземпляр, а маршруты между PE передаются по MP-BGP (расширение протокола BGP, позволяющее одновременно работать с несколькими «семействами адресов») с атрибутами Route Distinguisher и Route Target. VRF-Lite — упрощённый вариант без MPLS ( многопротокольная коммутация по меткам) и MP-BGP. Изоляция действует в пределах устройства, а между соседними узлами её продлевают отдельными физическими интерфейсами или подынтерфейсами 802.1Q.
Где применяют VRF
В корпоративных сетях технология разделяет гостевой, производственный и управляющий трафик на общем оборудовании без отдельных устройств. Выделенный VRF управления отделяет доступ администраторов от пользовательских данных. В ЦОД экземпляры изолируют арендаторов, а у провайдеров — клиентов услуги L3VPN. Обмен между VRF организуют контролируемо: через межсетевой экран или выборочный импорт маршрутов (route leaking). В отличие от VLAN, разделяющей сеть на канальном уровне, VRF делает это на сетевом.
Вопросы и ответы
Вопрос 1: Чем VRF отличается от VLAN?
VLAN разделяет широковещательные домены на втором уровне.
VRF разделяет таблицы маршрутизации на третьем уровне.
Их часто используют вместе: VLAN доводит сегмент
до маршрутизатора, а VRF сохраняет изоляцию при маршрутизации.
Вопрос 2: Можно ли настроить обмен трафиком между двумя VRF?
Да. Применяют route leaking — выборочный импорт маршрутов
между экземплярами — либо направляют трафик через
межсетевой экран, подключённый к обоим VRF.
Вопрос 3: Нужен ли MPLS для использования VRF?
Нет. В варианте VRF-Lite экземпляры работают на обычных
IP-интерфейсах. MPLS и MP-BGP требуются, когда изоляцию
нужно масштабировать на большую операторскую сеть.


